Higiena cyfrowa to zestaw powtarzalnych nawyków, które kosztują kilka minut, a przejmują na siebie większość ryzyka: unikalne hasła z menedżerem, dwuskładnikowe logowanie, automatyczne aktualizacje, kopia zapasowa i blokada ekranu. Początek roku szkolnego i akademickiego, z lawiną nowych kont — dziennik elektroniczny, USOS, poczta uczelniana — to najlepszy moment, żeby je ustawić. Sierpniowy wyciek z medycznego systemu MyDr, który mógł objąć dane blisko 19 mln osób, w tym uczniów i studentów, przypomniał dlaczego: na cudze wpadki nie mamy wpływu, na ich skutki — tak.
Higiena cyfrowa — co to właściwie znaczy?
Nie chodzi o instalowanie kolejnych programów ochronnych ani podejrzewanie każdej wiadomości. Chodzi o kilka podstawowych zabezpieczeń stosowanych konsekwentnie — tak jak mycie rąk, stąd nazwa. Badanie dotyczące cyberbezpieczeństwa opublikowane przez Ministerstwo Cyfryzacji pokazało, że z uwierzytelniania dwuskładnikowego korzystało tylko 45 proc. respondentów, a na ochronę prywatności w mediach społecznościowych uwagę zwracało 47 proc. To właśnie te proste ustawienia decydują, czy wykradzione hasło otwiera jedno konto, czy pięć.
Logika jest prosta: jeśli jedno hasło wycieknie, nie powinno otworzyć pozostałych kont. Jeśli ktoś pozna numer telefonu, nie powinien przejąć poczty. A jeśli zna nazwisko i uczelnię — łatwiej rozpoznasz, że próbuje to wykorzystać.
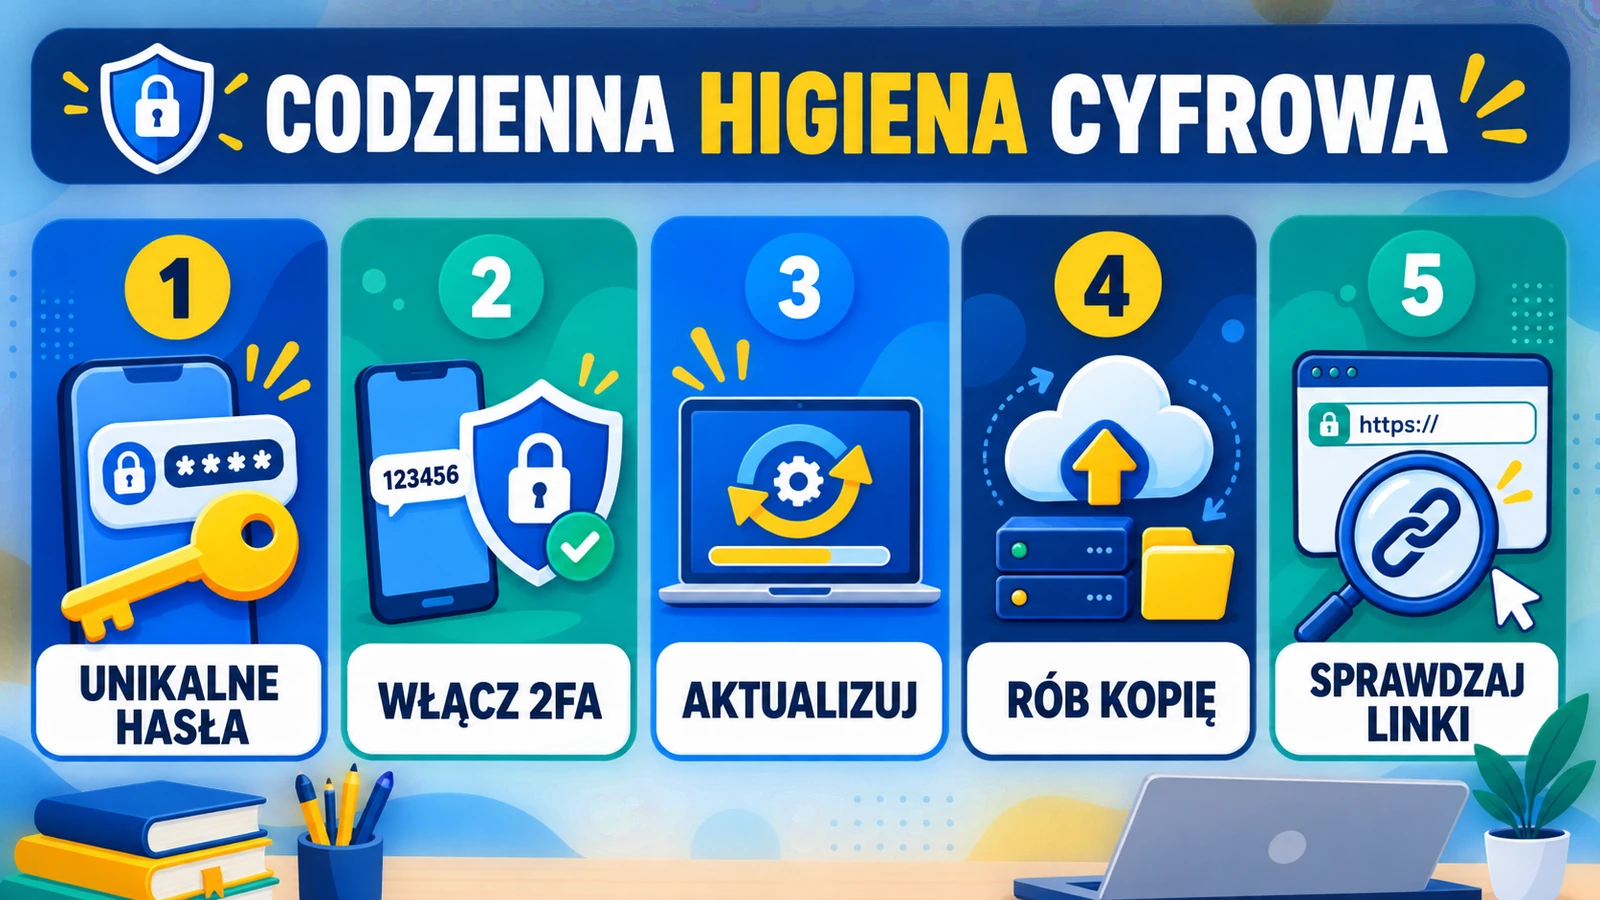
| Nawyk | Co zrobić | Dlaczego |
|---|---|---|
| Unikalne hasła | inne hasło do poczty, dziennika, USOS-u, social mediów i banku | wyciek jednego nie otwiera pozostałych kont |
| Menedżer haseł | przechowywać w nim długie, losowe hasła | nie musisz ich pamiętać ani powtarzać |
| 2FA | włączyć co najmniej dla poczty, chmury i social mediów | samo hasło nie wystarczy do zalogowania |
| Aktualizacje | ustawić automatyczne dla systemu, przeglądarki i aplikacji | poprawki łatają znane dziury |
| Kopia zapasowa | ważne pliki w drugim miejscu (chmura lub dysk) | kradzież laptopa nie zabiera pracy dyplomowej |
| Blokada ekranu | PIN lub biometria i automatyczne blokowanie | zgubiony telefon nie wystawia wiadomości i kodów |
Jedno hasło do wszystkiego to najdroższy skrót
CERT Polska zaleca hasła co najmniej 14-znakowe — na przykład kombinację kilku niezwiązanych ze sobą słów — i unikalne dla każdej usługi, zwłaszcza dla poczty, bankowości i mediów społecznościowych. Problem „nie zapamiętam kilkunastu haseł” rozwiązuje menedżer haseł: pamiętasz jedno mocne hasło główne, resztę generuje i wpisuje program.
Mit z poprzedniej epoki: hasło trzeba zmieniać co 30 dni. Zarówno CERT Polska, jak i aktualne wytyczne amerykańskiego NIST mówią co innego — okresowa zmiana bez powodu nie poprawia bezpieczeństwa. Hasło zmieniasz wtedy, gdy mogło zostać przejęte: było w wycieku, wpisałeś je na podejrzanej stronie albo widzisz obce logowania.
Szczególnej ochrony wymaga główna skrzynka e-mail. To na nią przychodzą linki do resetowania haseł z innych serwisów, więc przejęta poczta otwiera całą resztę.
2FA: drugi zamek po haśle
Uwierzytelnianie dwuskładnikowe oznacza, że po haśle potwierdzasz logowanie drugim składnikiem: aplikacją uwierzytelniającą, passkey, kluczem sprzętowym, powiadomieniem albo kodem SMS. Jeżeli serwis daje wybór, sięgaj po rozwiązania odporne na phishing — passkeys i klucze sprzętowe działają tylko na prawdziwej stronie, więc fałszywa strona logowania nic z nimi nie zrobi. Kod SMS to opcja najsłabsza, ale wciąż nieporównanie lepsza niż brak drugiego składnika.
Dwie zasady praktyczne. Po pierwsze: nie zatwierdzaj powiadomienia o logowaniu, którego sam nie zacząłeś — to znak, że ktoś zna Twoje hasło. Po drugie: zapisz kody odzyskiwania w bezpiecznym miejscu, żeby utrata telefonu nie odcięła Cię od kont.
Ilustracja stworzona przez AI
Aktualizacje, kopia zapasowa i blokada ekranu
Najmniej efektowna trójka robi najwięcej roboty w tle. Automatyczne aktualizacje systemu, przeglądarki i aplikacji zamykają dziury, zanim ktoś ich użyje — zaleca je wprost europejska agencja ENISA. Kopia zapasowa to polisa na pracę maturalną, notatki i projekt semestralny: najważniejsze pliki trzymaj w dwóch miejscach i raz na jakiś czas sprawdź, czy da się je odzyskać. Telefon i laptop powinny same blokować ekran po chwili bezczynności; warto też ograniczyć treść powiadomień na zablokowanym ekranie, żeby znalazca telefonu nie czytał wiadomości i kodów autoryzacyjnych.
Phishing w szkole i na uczelni może wyglądać bardzo wiarygodnie
Fałszywa strona potrafi dokładnie kopiować wygląd prawdziwego serwisu — logo uczelni, Microsoftu czy banku niczego nie dowodzi. CERT Polska podkreśla, że najważniejszą informacją jest rzeczywista domena w pasku adresu, a kłódka przy adresie oznacza tylko szyfrowanie połączenia, nie uczciwość strony. Trzy scenariusze wracają co roku:
- „Dziekanat: Twoje konto zostanie zablokowane” — mail z przyciskiem do „potwierdzenia konta USOS” albo drobnej opłaty. Nie loguj się z linku; otwórz znany adres uczelni samodzielnie i sprawdź komunikaty, a wątpliwości wyjaśnij w dziekanacie innym kanałem. Presja czasu i groźba utraty konta to klasyczne dźwignie phishingu.
- „Twoja paczka została wstrzymana” — SMS o dopłacie, szczególnie skuteczny na początku roku, gdy faktycznie zamawiasz podręczniki do akademika. Status przesyłki sprawdzaj w aplikacji przewoźnika, a podejrzany SMS przekaż bezpłatnie do CERT Polska na numer 8080.
- „Hej, zagłosujesz na mnie?” — link od znajomego z Messengera, którego konto mogło zostać przejęte. Jeśli po kliknięciu strona każe ponownie podać hasło do Facebooka lub Google — to pułapka. Nietypową prośbę potwierdź innym kanałem.
Jeżeli hasło padło na podejrzanej stronie: zmień je natychmiast w prawdziwym serwisie, wyloguj wszystkie sesje, włącz 2FA — i zmień wszędzie tam, gdzie było powtarzane.
Media społecznościowe i publiczne Wi-Fi
Z perspektywy studenta social media to głównie kontakt ze znajomymi, ale dla oszusta to gotowy research: nazwa szkoły, kierunek, akademik czy termin sesji pozwalają skroić przekonującą wiadomość. NASK zaleca kontrolę ustawień prywatności i ostrożność z adresami, numerami telefonu oraz bieżącą lokalizacją. Twarda zasada: żadnych zdjęć legitymacji, dowodu, biletów z kodami QR ani dokumentów z widocznym PESEL-em — dotyczy to również rodziców publikujących świadectwa dzieci. Dobrą praktyką jest też okresowy przegląd, które aplikacje mają dostęp do konta.
Publiczne Wi-Fi jest dziś mniej groźne, niż głosi legenda — przy działającym HTTPS transmisja jest szyfrowana także w kawiarni. Realnym zagrożeniem są fałszywe punkty dostępowe podszywające się nazwą pod sieć uczelni czy akademika: po połączeniu mogą podstawić fałszywą stronę logowania. Sprawdzaj dokładną nazwę sieci, wyłącz automatyczne łączenie z hotspotami i nie ignoruj ostrzeżeń przeglądarki o certyfikacie. Bankowość i potwierdzanie tożsamości załatwiaj przez własny internet mobilny; VPN chroni transmisję, ale nie powstrzyma Cię przed samodzielnym wpisaniem hasła na fałszywej stronie. Te same zasady obowiązują przy nauce zdalnej — jeśli wybierasz platformę kursów online, konto na niej zabezpiecz tak samo jak uczelniane.
Po wycieku MyDr: jak sprawdzić swoje dane
Oficjalnym serwisem do sprawdzania ujawnionych danych jest bezpiecznedane.gov.pl, prowadzony w ramach działań Ministerstwa Cyfryzacji i NASK — po zalogowaniu profilem zaufanym lub mObywatelem zweryfikujesz tam PESEL, numery telefonów, adresy e-mail i loginy. W sprawie sierpniowego incydentu MyDr baza była zasilana etapami: w pierwszych dniach po ujawnieniu dane z tego wycieku nie były jeszcze dostępne, więc sprawdź aktualny komunikat serwisu i ponów wyszukiwanie po potwierdzeniu, że zbiór dodano.
Pełnoletni uczeń i student może zrobić jeszcze jedno: bezpłatnie zastrzec PESEL w aplikacji mObywatel. Od 1 czerwca 2024 r. banki i firmy pożyczkowe muszą sprawdzać rejestr zastrzeżeń przed udzieleniem kredytu, a zastrzeżony numer blokuje też wydanie duplikatu karty SIM. Codzienne życie działa bez zmian — lekarz, recepty, przelewy i sprawy urzędowe nie podlegają blokadzie, a na czas własnego wniosku kredytowego zastrzeżenie cofasz jednym kliknięciem.
Checklista na początek roku:
- inne hasło do poczty, konta szkolnego/uczelnianego, social mediów i banku — reszta w menedżerze haseł,
- 2FA włączone na poczcie, koncie Google/Microsoft, w chmurze i social mediach, kody odzyskiwania zapisane,
- automatyczne aktualizacje i blokada ekranu na telefonie i laptopie,
- kopia najważniejszych materiałów w drugim miejscu,
- przegląd prywatności w social mediach: bez dokumentów, PESEL-u i kodów QR na zdjęciach,
- wyłączone automatyczne łączenie z publicznymi sieciami Wi-Fi.
Najczęstsze pytania
Czy menedżer haseł jest bezpieczny? Co, jeśli ktoś go przejmie?
Menedżer przenosi ryzyko z kilkunastu słabych haseł na jedno mocne hasło główne — i to jest dobra zamiana. Renomowane menedżery szyfrują bazę lokalnie, więc bez hasła głównego wykradziony plik jest bezużyteczny. Hasło główne zrób długie i unikalne, a samo konto menedżera zabezpiecz dodatkowo 2FA. To nadal znacznie bezpieczniejsze niż karteczka w piórniku albo jedno hasło wszędzie.
Co zrobić, gdy moje hasło pojawiło się w wycieku?
Zmień je od razu w usłudze, której dotyczył wyciek, oraz wszędzie tam, gdzie używałeś tego samego lub podobnego hasła. Wyloguj aktywne sesje i włącz 2FA, jeśli jeszcze go nie było. Warto też przez kilka tygodni uważniej patrzeć na maile o resetach hasła i logowaniach z nowych urządzeń — to typowy ślad prób wykorzystania wycieku.
Kod SMS wystarczy jako drugi składnik, czy potrzebuję aplikacji?
Kod SMS zatrzymuje większość masowych ataków, więc jeśli to jedyna opcja — włącz go bez wahania. Aplikacja uwierzytelniająca jest odporniejsza na przejęcie numeru telefonu, a passkey lub klucz sprzętowy dodatkowo na phishing, bo nie da się ich użyć na podrobionej stronie. Rozsądna kolejność: passkey tam, gdzie się da, aplikacja jako standard, SMS jako plan awaryjny.
Stan na wrzesień 2026 r.
Źródła
- CERT Polska — poradniki bezpieczeństwa (rekomendacje: hasła, 2FA, zgłaszanie incydentów na numer 8080)
- Bezpieczne Dane — serwis Ministerstwa Cyfryzacji i NASK (sprawdzanie ujawnionych danych)
- gov.pl — Zastrzeż swój numer PESEL (karta usługi)
Marlena Lewicka — redaktorka portalu edusiec.pl, specjalizacja: edukacja, kariera, wybór szkoły i kierunku studiów. Pisze dla rodziców, uczniów i studentów o decyzjach edukacyjnych z perspektywy systemu. Tekst ma charakter informacyjny; zasady bezpieczeństwa konkretnych usług szkolnych i uczelnianych określają ich regulaminy oraz administratorzy.